

Xavfsizlik tadqiqotçisi Ozgun Kultekin OpenSSH va musl C kutubxonasi birgalikda işlaganda yuzaga keladigan zaiflikni oşkor qildi. BleepingComputer naşri xabar berişiça, bu xato hujumçiga parol bilan kiriş öçirib qöyilgan ayrim hisoblarga haddan taşqari uzun parol yuborib kiriş imkonini beradi. Tadqiqotçining aytişiça, muammo 2016-yildan beri mavjud bölgan.
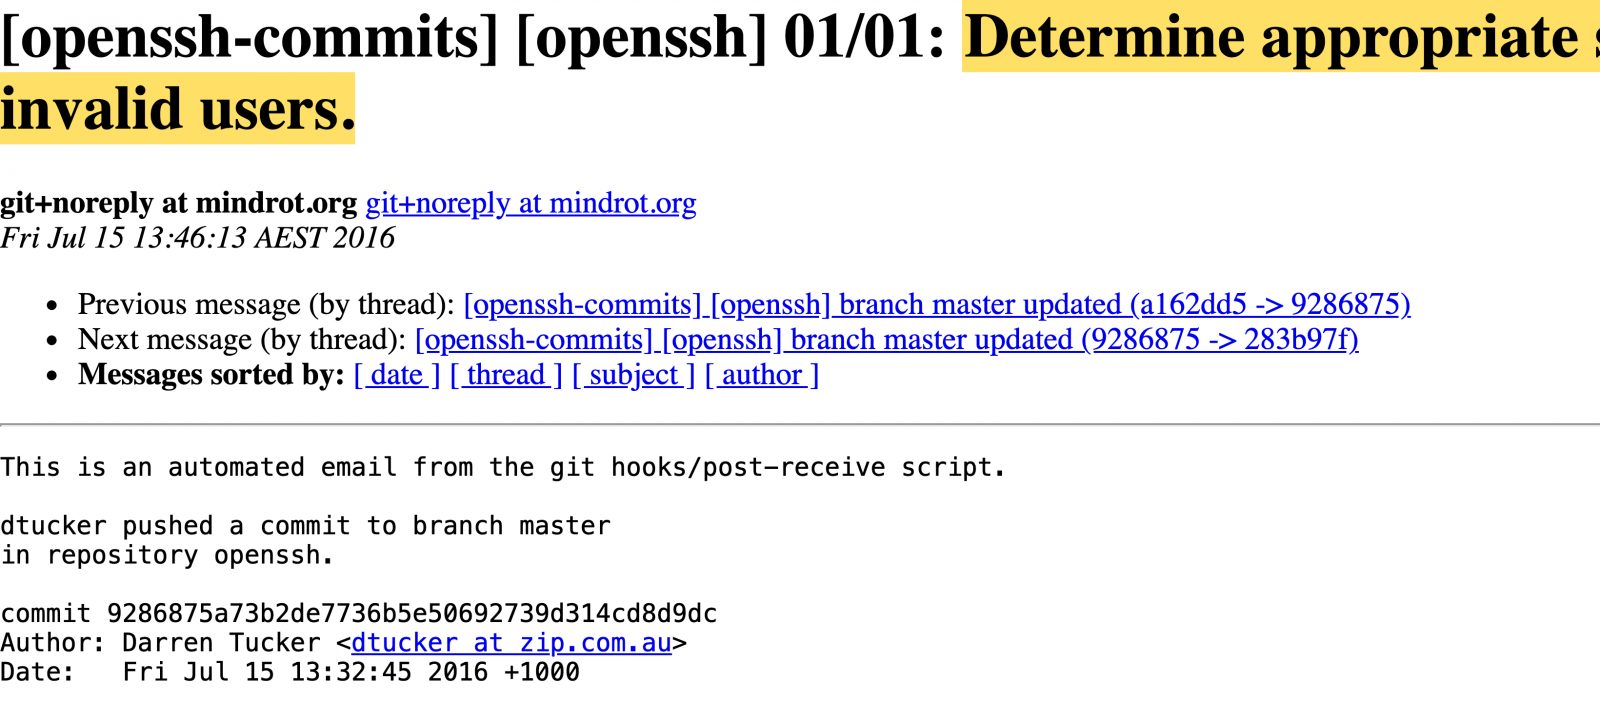
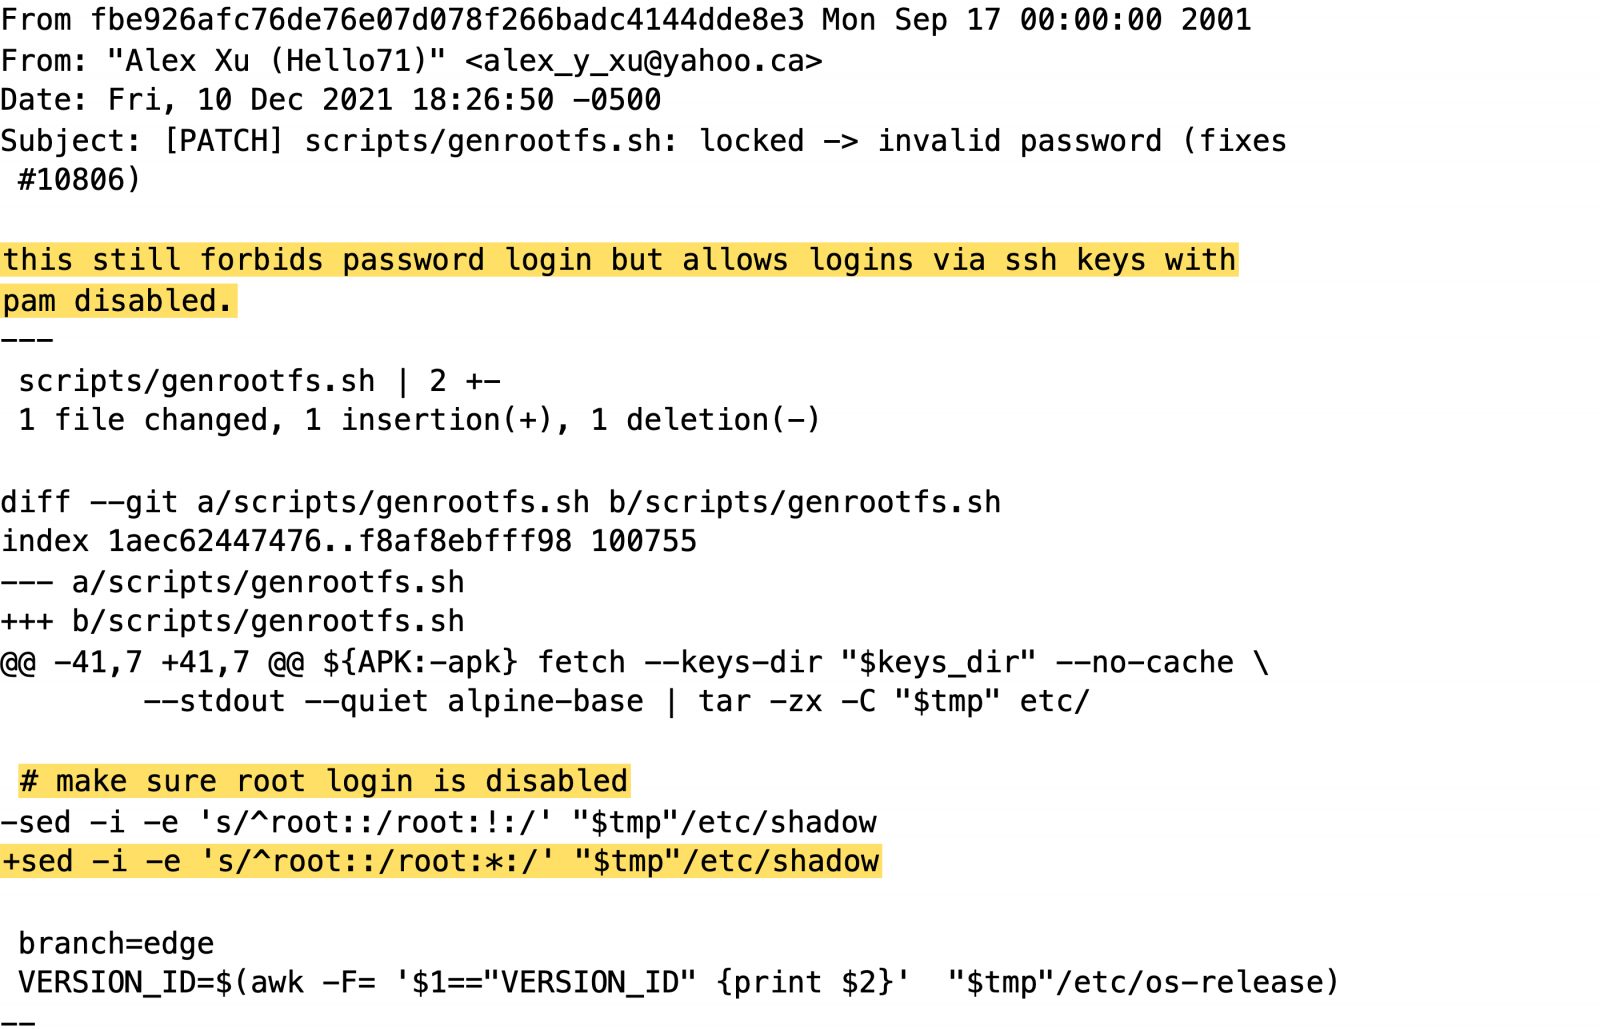
Linux’da hisobga parol bilan kirişni taqiqlaş uçun parol xeşi örniga «*» belgisi yoziladi. 2016-yilda OpenSSH foydalanuvçi nomlarini javob vaqtiga qarab aniqlaş mumkin bölgan CVE-2016-6210 zaifligini yopiş uçun yaroqli xeşi yöq hisoblar uçun ham parolni xeşlaydigan böldi. musl kutubxonasidagi crypt() funksiyasi esa xeşlaş muvaffaqiyatsiz bölganda, jumladan parol 256 baytdan uzun bölsa, «*» qaytaradi. Natijada OpenSSH qaytgan «*» ni hisobda saqlangan «*» bilan soliştiradi va kiriş muvaffaqiyatli bölib çiqadi.
Zaiflik Alpine Linux, OpenWrt, Buildroot va Yocto kabi musl’ga asoslangan tizimlarga tegişli. Hujum uçun PAM autentifikatsiyasi öçirilgan (Alpine’ning OpenSSH server paketida standart holat), SSH orqali parol bilan kiriş yoqilgan, kamida bitta hisobning xeşi «*» va boşqa bir hisobda yaroqli parol bölişi kerak. Debian, Ubuntu va Fedora kabi glibc’dan foydalanuvçi tizimlar hamda PAM işlatiladigan tizimlar xavf ostida emas. Yaroqli paroli bor hisoblarda parolni çetlab ötib bölmaydi.
Eng katta xavf Alpine’ning AWS va Azure uçun rasmiy bulut obrazlarida: ularda standart alpine hisobi bor va u doas orqali parolsiz administrator huquqlariga ega. Bu esa root huquqini qölga kiritişga olib kelişi mumkin. Kultekin zaiflikni sun’iy intellekt agentlari yordamida topganini aytdi: ular turli sozlamalar, buzilgan xeşlar va uzun parollar bilan 17 600 ga yaqin autentifikatsiya sinovini ötkazgan.
Muammo OpenSSH 10.6p2 versiyasida tuzatildi, Alpine administratorlariga paketni yangilaş tavsiya etiladi. Vaqtinçalik çora sifatida SSH server sozlamalarida PasswordAuthentication parametrini «no» qilib, xizmatni qayta işga tuşiriş mumkin. Tadqiqotçi şuningdek kiriş jurnallarini tekşirib, parol bilan kiriş taqiqlangan hisoblarga muvaffaqiyatli parolli kirişlar bölmaganini aniqlaşni maslahat beradi.
Barça yangiliklar
Mavzuga oid yangiliklar

Ijtimoiy tarmoqlar:
Barça huquqlar himoyalangan ©
Render Systems 2022-2026